AgentKernel:信任原生的智能体操作系统 AgentKernel: The Trust-Native Agentic Operating System
首个以安全为组织原则的智能体操作系统:身份、感知、认知、执行四支柱实现不可绕过的强制中介
前置知识
参考监控器(Reference Monitor)
经典操作系统安全的核心抽象:所有访问请求必须经过一个自身不可篡改、不可绕过的权威中介来裁决,中介本身不受它所实施策略的约束,且永远在线。SELinux 的强制访问控制和内核系统调用检查都基于这一思想。
AgentKernel 的第一设计原则就是把该思想搬到智能体语义层——安全内核位于 LLM 上下文之外、作为外部强制中介存在。理解参考监控器才能理解全文'强制、不可绕过'主张的分量。
提示注入(Prompt Injection)
针对 LLM 的攻击:攻击者把恶意指令藏进工具输出、网页或文件等'数据'里,模型无法区分数据与系统指令,进而执行攻击者意图。间接提示注入指恶意指令经第三方内容进入上下文,多轮攻击则跨越对话轮次渐进瓦解安全边界。
提示注入、记忆投毒、多轮越狱是论文反复引用的语义层威胁,系统调用层防线对它们完全失明,正是四大支柱要拦截的核心攻击面。
信息流控制与污点标签(IFC/Taint)
一种安全模型:给数据打上完整性×机密性标签,标签随数据派生而传播,低完整性数据不得影响高完整性决策。经典系统如 Bell–LaPadula/Biba 在文件和进程等容器粒度上实施,粒度过粗时可用性会崩溃。
认知支柱的记忆治理就是把 IFC 细化到单条记忆条目,在积格上做最小支配标签搜索以防记忆投毒,这是本文最核心的算法创新,也是读懂第 4.4 节的前提。
eBPF
Linux 内核的可编程观测与拦截机制:可在内核态安全地挂载探针,按动态下发的允许列表过滤系统调用、网络与文件访问,无需修改内核源码或加载内核模块,广泛用于可观测性与安全强制。
执行支柱的 E3 层用 eBPF 在工具进程树启动前安装允许列表,实现'语义权限→系统调用强制'的桥梁,是全文最独特的技术落点(Property 5.2 的实现基础)。
能力模型(Capability Model)
一种访问控制范式:主体持有的不可伪造令牌(能力)本身就是授权凭证,权限随令牌传递且只能收窄不能扩张,与基于身份查表的 ACL 相对。天然适合存在委托链、需要单调衰减保证的场景。
AIC 的能力边界 $S_{max}$、委托单调性 $S^{child}_{max} \subseteq S^{parent}_{max}$、策略交集规则 $S_{eff} = S_{dev} \cap S_{ops} \cap S_{ctx}$ 全部建立在能力模型之上。
研究动机
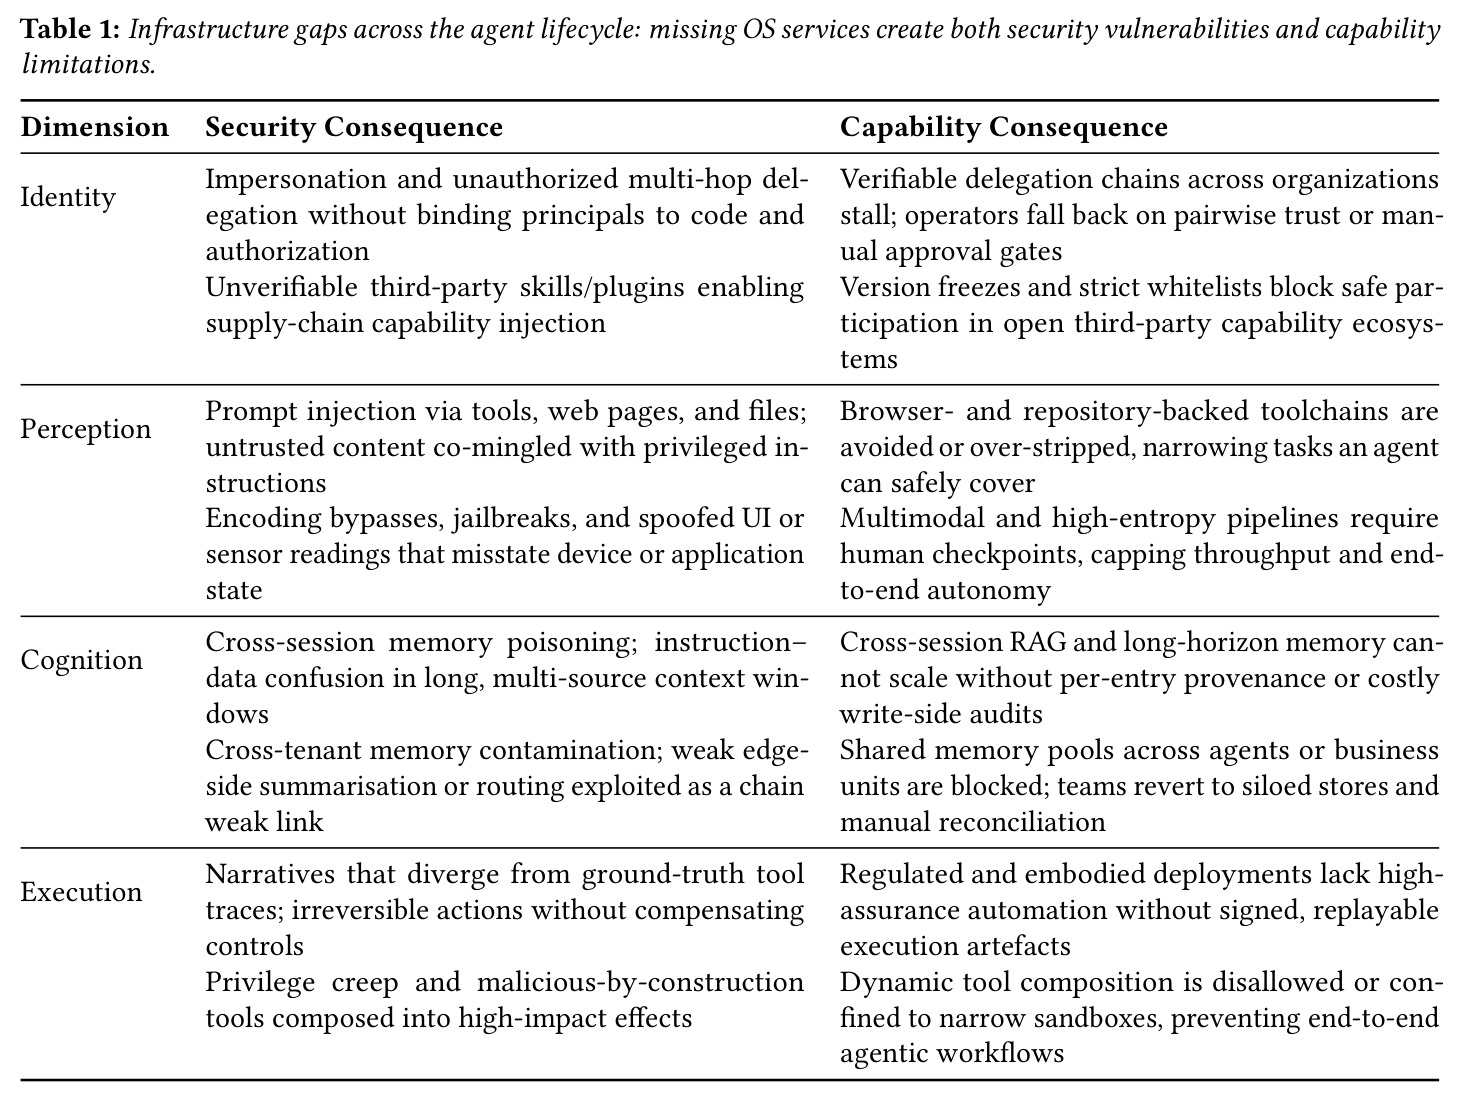
现代 LLM 智能体已从聊天演示演变为组织的'控制平面':它们摄入不可信的网页与仓库内容,将其与特权系统指令融合进同一上下文窗口,把中间信念持久化到长期记忆,并调用高权限工具执行写文件、部署代码等不可逆操作。这条流水线为恶意载荷开辟了宽阔渗透面,而现有治理方案只是应用层中间件——论文点名微软 AGT 自己就承认提供的是'应用层治理而非 OS 内核级隔离',策略引擎与智能体业务逻辑共享同一进程信任边界,被入侵的智能体可以改写策略状态、跳过检查钩子。论文总结出三个结构性弱点:碎片化(身份、过滤、记忆、执行、策略是互不兼容的松耦合包,绕过其一即瓦解全局假设);信任边界模糊(治理者与被治理者同址);强制力缺失(防御是可选钩子,无法绑定真实系统调用布局——工具内部 fork 的子进程照样越权)。论文用一个 DevOps 多智能体流水线场景串联四类失效:PR 评论中藏有间接提示注入载荷,由于无可密码学验证的委托,审查者无法确认任务授权者;由于无内核级感知中介,载荷直达模型;由于无污点感知记忆,被投毒的摘要被归档并在后续会话中当作可信上下文取回;由于无语义到系统调用的强制,部署智能体依据该摘要推送了恶意代码。每个环节都对应现实中已公开的攻击模式。
本文的目标是本文的目标不是再造一个护栏插件或策略引擎,而是论证并设计'智能体操作系统'这一缺失的基础设施层:一个单一的、系统性规约的强制中介层,原生适配 LLM 智能体真实的信任流动方式——委托、上下文组装、持久记忆与工具介导的副作用。具体而言,AgentKernel 要把智能体生命周期包裹进一个安全内核,围绕四大支柱组织:身份从自声明字符串升级为密码学锚定(构建者、代码、授权者、部署环境四维绑定),使跨组织 A2A 协作可验证;感知用分级流水线替代单点脆弱过滤器,让智能体敢接入更丰富的输入;认知把记忆治理为信息流受控的存储,使被污染的信念无法伪装成操作事实;执行把语义权限一路绑定到系统调用级强制(eBPF 钩子与进程树监控),使工具实现内的提权无法逃出内核视野。作者的深层目标是实践性的:让智能体会话在更丰富的输入、更宽的工具权限、跨组织协作的现实环境下依然可审计、可组合、可规模化部署——让'更强自主性'成为可靠性与保障问题,而非潜在事故报告。核心命题是:结构性安全是能力放大器,而非约束。
与已有工作不同的是,本文的独特切入角度有三。其一,问题重新定义:作者认为业界缺的不是又一条安全策略或插件,而是一个架构层——现有生态按编排框架、智能体运行时、治理平台、执行沙箱四个层级各自推进一个侧面,但没有任何一个被规约为'中介不可信输入、受保护认知与可审计输出之间每一次穿越'的单一强制内核;缺失的是层,不是特性。其二,视角反转:传统做法把智能体当作被保护对象,AgentKernel 则把智能体(LLM、应用逻辑、编排结构)整体视为不可信计算基底,排除在 TCB 之外,由安全内核包含与约束——安全问题从'如何保护智能体'变为'信任哪些组件去约束一个可能行为对抗的智能体'。其三,方法论上借古喻今:作者从经典 OS 安全(参考监控器、Bell–LaPadula/Biba 信息流、纵深防御、最小机制)只借'架构形状'——永远在线、不可绕过、可组合的中介——将其提升到语义平面(提示注入取代缓冲区溢出,会话上下文取代原始地址空间),同时锚定真实系统调用面以保证强制不可绕过,而非在内核对象上重复贴标签。
核心方法
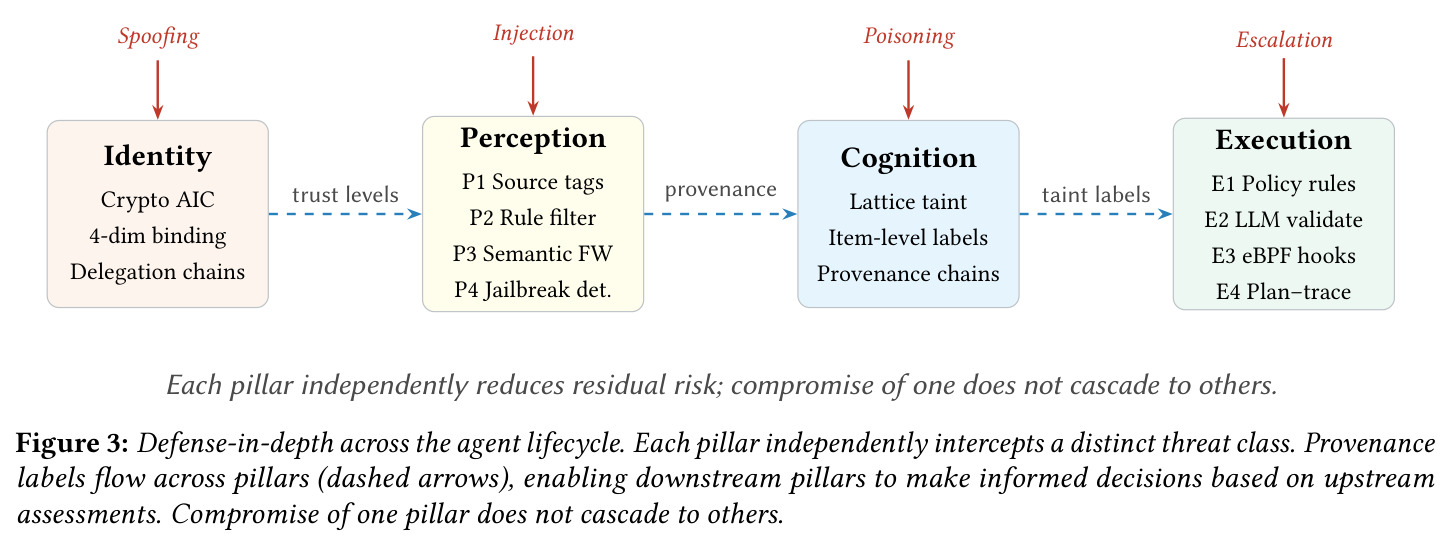
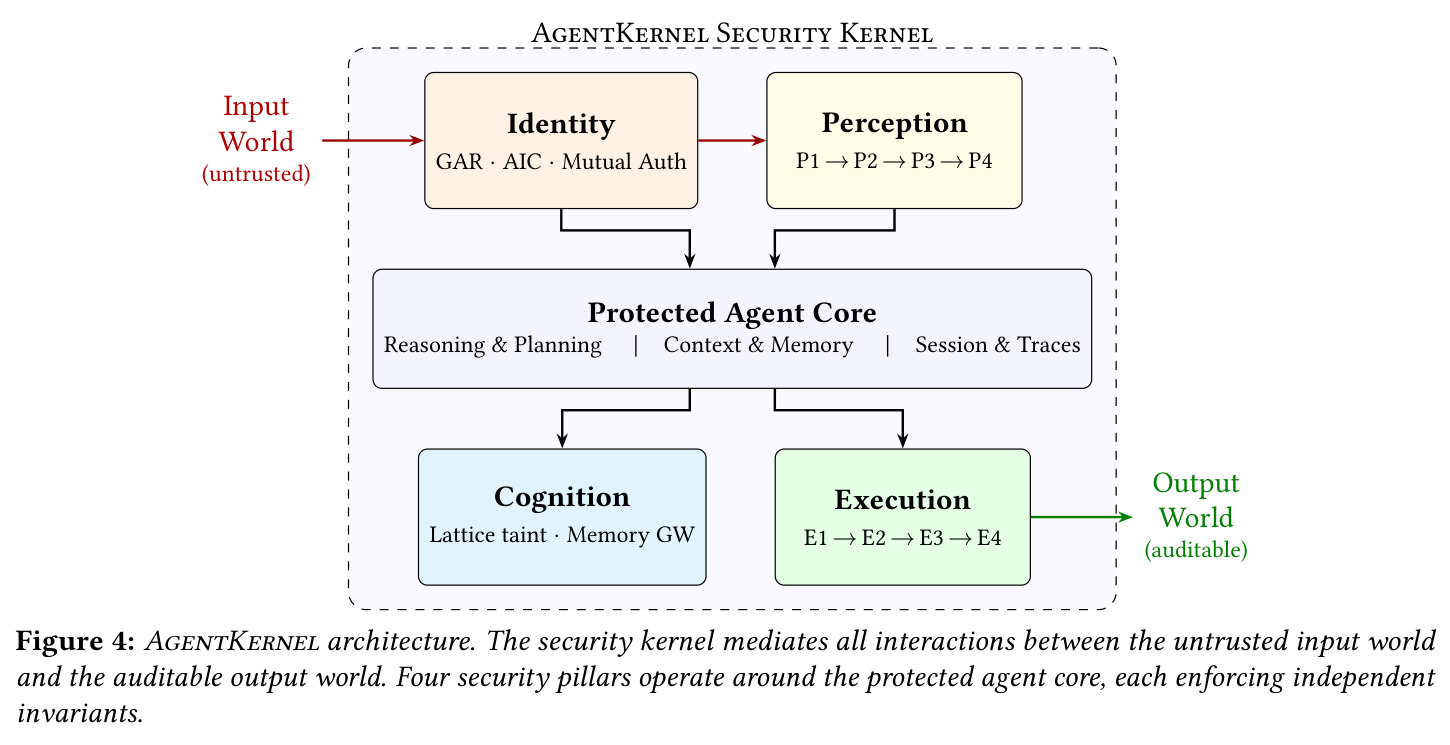
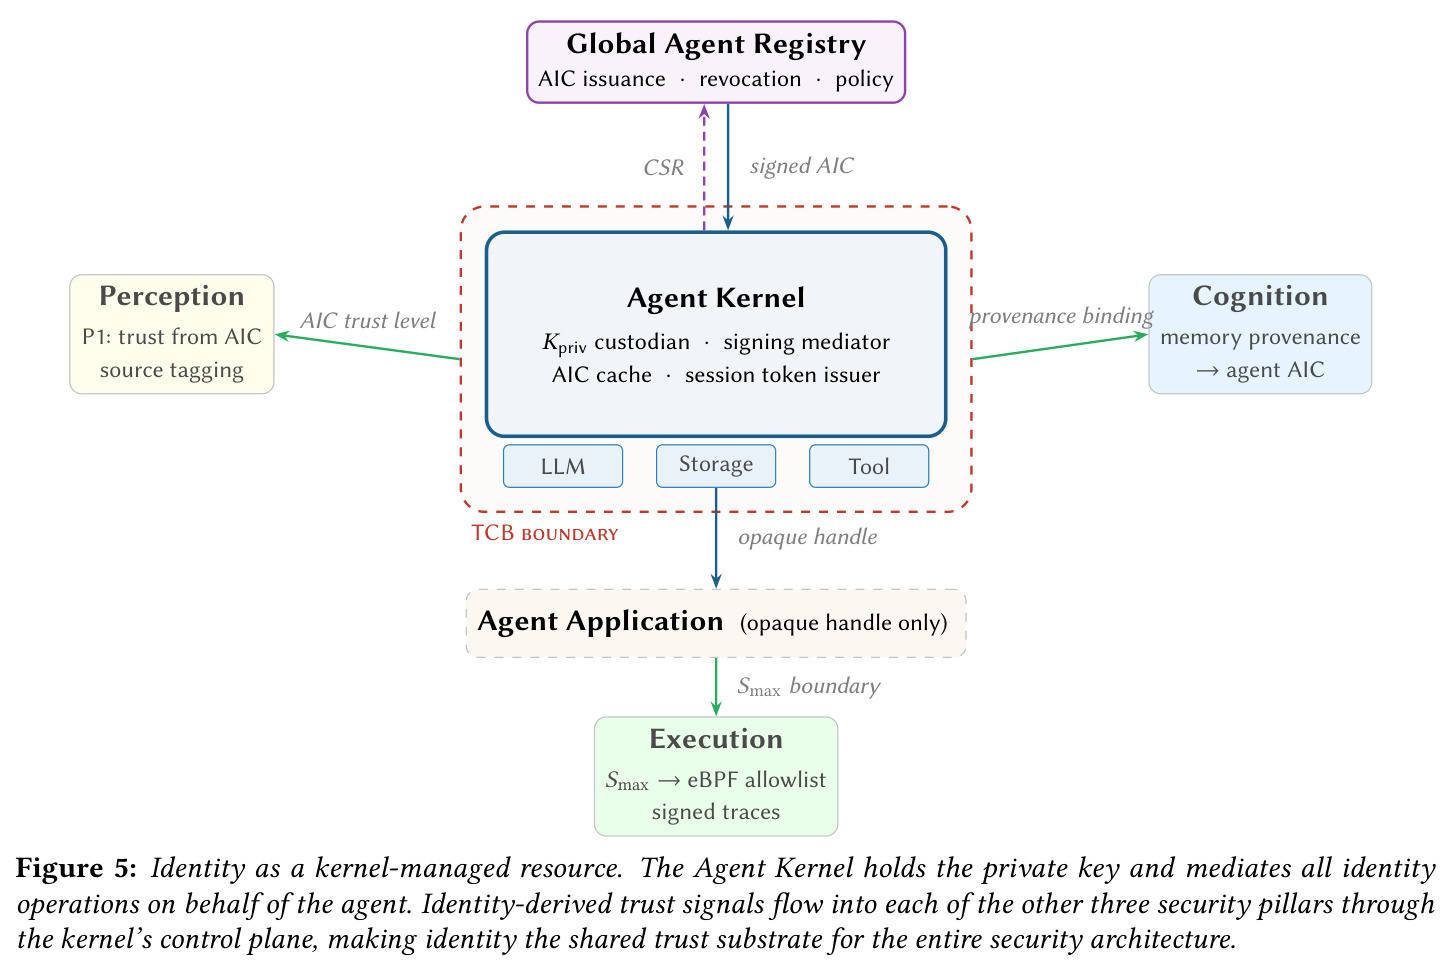
直觉上,传统应用生来就享有 OS 级中介设施(进程隔离、虚拟内存、强制访问控制),没人会在没有它们的情况下构建生产应用;智能体却运行在基础设施真空中。AgentKernel 的整体思路是给智能体套上一个所有信任穿越必须经过的安全内核:外部内容先经内核介导再进入受保护的智能体核心(推理与规划、上下文与记忆、会话轨迹),输出经过身份核验、意图对齐与权限收敛后才离开内核。结构上由两个独立可信服务构成信任锚:远端的全球智能体注册中心 GAR(CA 级服务,负责开发者注册、用 Ed25519 签发智能体身份证 AIC、策略治理与吊销)与本地 Agent Kernel(类 HSM 保管私钥 $K_{priv}$ 永不导出,可选用 Intel SGX、ARM TrustZone 等 TEE 做分级密钥托管,主持互证并承载各支柱的可插拔安全模块)。智能体应用只能通过三个窄适配器——LLM 适配器、工具适配器、存储适配器——访问模型推理、工具执行与持久记忆,这即窄集成边界(原则 5)。四大支柱沿该路径挂载:感知处理入站模型内容,认知治理记忆读写,执行约束工具调用,身份则是内核管理的控制面基底,其信任信号流入其余三个支柱,与传统内核(继续管地址空间、设备、低层隔离)共同构成 AI-Native OS。
核心创新是把'安全是结构性而非策略性的'贯彻到底,与已有方法的本质区别有四。第一,策略交集取代策略并集:多方权限(开发者声明、运营者授予、上下文约束)的有效集合恒为交集 $S_{eff} = S_{dev} \cap S_{ops} \cap S_{ctx}$,任何单一宽松策略都无法覆盖限制性策略;而 OPA/Cedar/XACML 类策略引擎在误配置时会'失败开放'且无独立手段察觉。第二,密码学单调衰减取代策略评估:委托链上 $S^{child}_{max} \subseteq S^{parent}_{max}$ 由签名验证在密码层层强制,任何单阶段策略变更都无法越过前一阶段的签名包络,从结构上杜绝提权(Property 5.1)。第三,语义—系统调用桥:沙箱有不可绕过性却无意图感知,护栏有意图感知却可被绕过,AgentKernel 用两阶段协议——语义评估产出动态允许列表,再于工具进程树生成前安装为 eBPF 探针——同时组合两种性质(Property 5.2)。第四,条目级格污点取代会话级污点:经典 IFC 以会话为容器会让一条不可信网页摘要把整个会话污染为'不可信×秘密',AgentKernel 在完整性×机密性积格上对单条记忆做最小支配标签搜索,输出不可比较标签的反链而非最坏情况合并,在保证标签支配性的同时保住记忆可用性。
方法步骤详情
方法沿一次完整会话展开。配置:Agent Kernel 生成 Ed25519 密钥对,构造绑定开发者、代码、运营者、部署环境四维的 AIC,提交 GAR 签名后缓存,私钥不出内核。感知四层:P1 源标记器给入站内容打 SYSTEM/USER/TOOL/EXTERNAL/UNTRUSTED 信任级并生成 ProvenanceTag;P2 规则过滤器亚毫秒级拦截'忽略既往指令'、编码绕过等已知模板;P3 语义防火墙用轻量 LLM 判断对抗意图并对低信任源收紧阈值;P4 多轮检测器识别渐进角色重定义与安全边际退化。记忆写入(认知五步):切分对话为已知出处的源段→提取候选记忆项→判定各候选由哪些源段支撑→在标签格上搜索使效用损失 $\leq \lambda$ 的最小安全标签→输出不可比较最小标签反链。工具调用(执行四层):E1 亚毫秒策略评估,将调用与 $S_{max}$ 和工具清单的交集比对;E2 仅在规则不足时由 LLM 验证意图对齐并可触发人审;E3 守护进程预计算允许列表(文件路径、网络端点、DNS),在进程树生成前装入 eBPF 探针,子进程继承约束,违规立即暂停;E4 将不可变轨迹与声明计划对齐,暴露幻觉动作。委托与协作:派生子智能体是内核'系统调用'——校验能力严格子集、深度上限、子 AIC 寿命封顶于父剩余寿命,吊销父 AIC 级联失效整棵子树;跨智能体会话由内核主持互证,令牌满足 $S_{session} \subseteq S^A_{max} \cap S^B_{max}$ 且生命周期短暂。
技术新颖性
技术新颖性可从与四类相邻工作的对照中看清。对照策略引擎(OPA、Cedar、XACML):它们以策略为权威、误配置即失败开放;AgentKernel 把最小权限变为密码学强制结构性质——单调能力衰减保证策略只能在签名包络内拒绝、不能越界授予,多利益方部署中没有任何单方可以单边提权,这是跨组织安全委托的前提。对照经典信息流控制:Biba/Bell–LaPadula 类模型作用于文件、进程等容器粒度,直接搬到智能体记忆会退化为每会话一个标签而不可用;本文的条目级积格搜索加反链输出是对 IFC 粒度的实质性创新,作者同时诚实指出其健全性依赖源段切分精度。对照沙箱与护栏:nono/E2B 类沙箱只提供'内/外'二值隔离且语义盲,LLM 护栏能检查参数却拦不住工具实现内 fork 子进程越权;本文的语义—系统调用闭环(E1–E2 语义评估 + E3 eBPF 强制)据作者所知在智能体安全架构中首次同时组合不可绕过性与意图感知。对照独立身份协议:SPIFFE 类方案只在会话开始时认证身份;本文身份是活跃的强制输入——AIC 信任级喂给感知 P1,溯源根喂给认知,$S_{max}$ 决定执行允许列表,$K_{priv}$ 签名执行轨迹,贯穿全生命周期。
实验结果
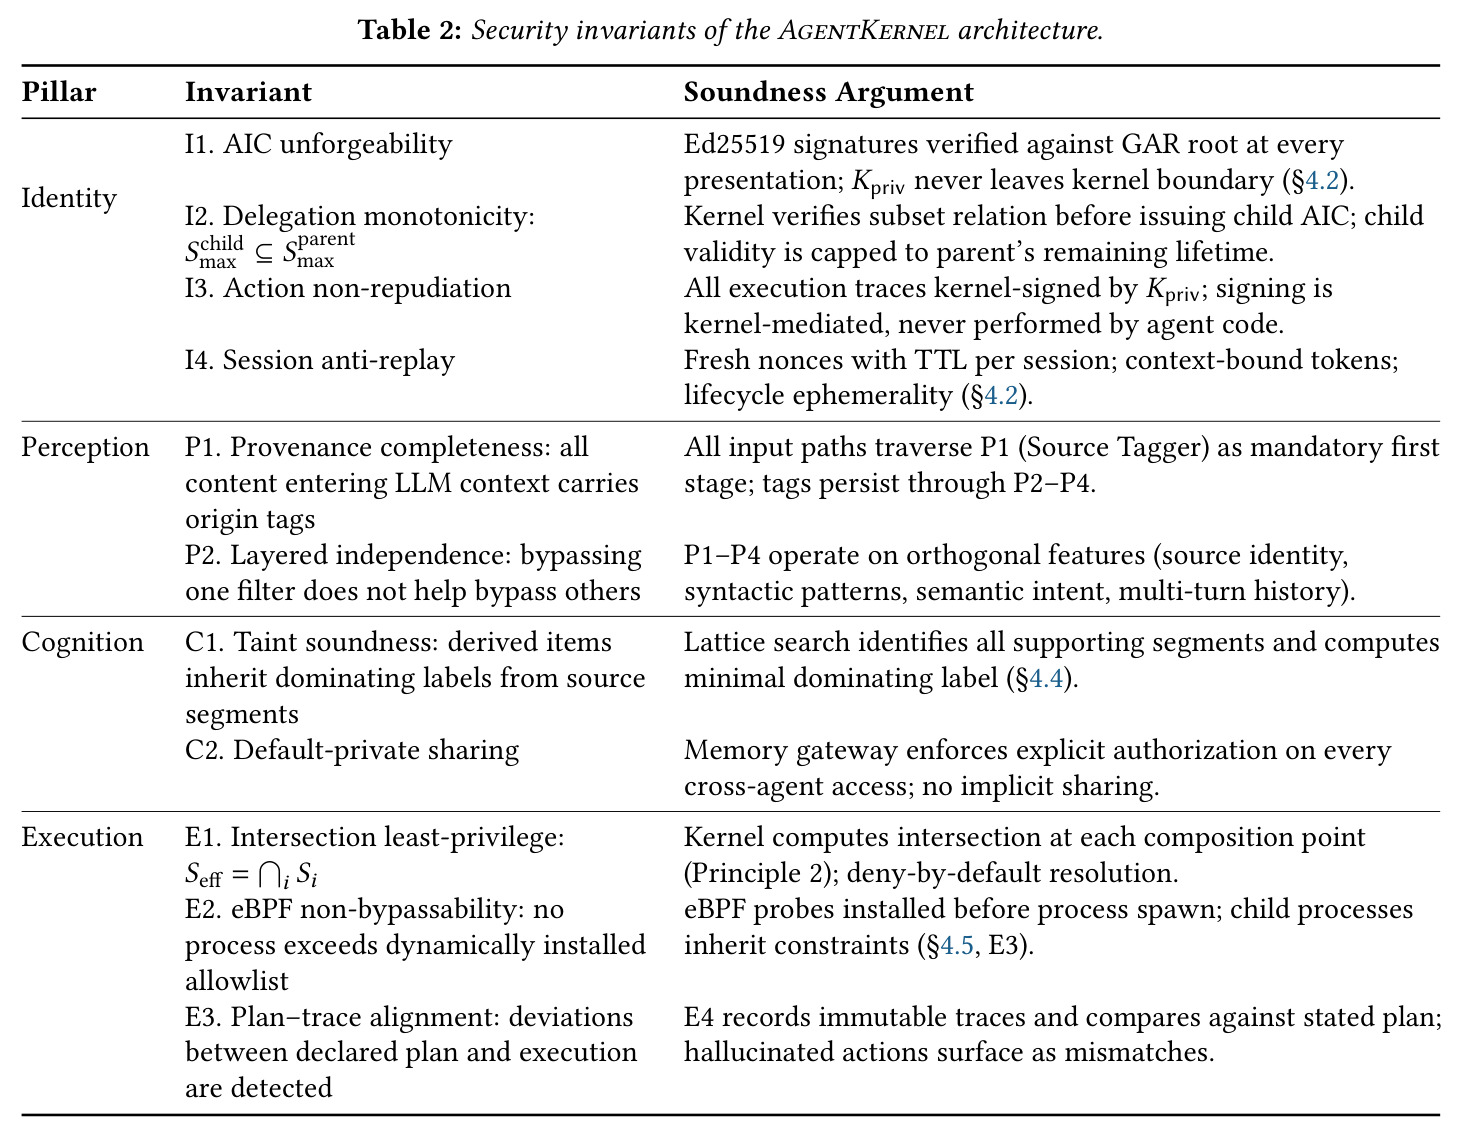
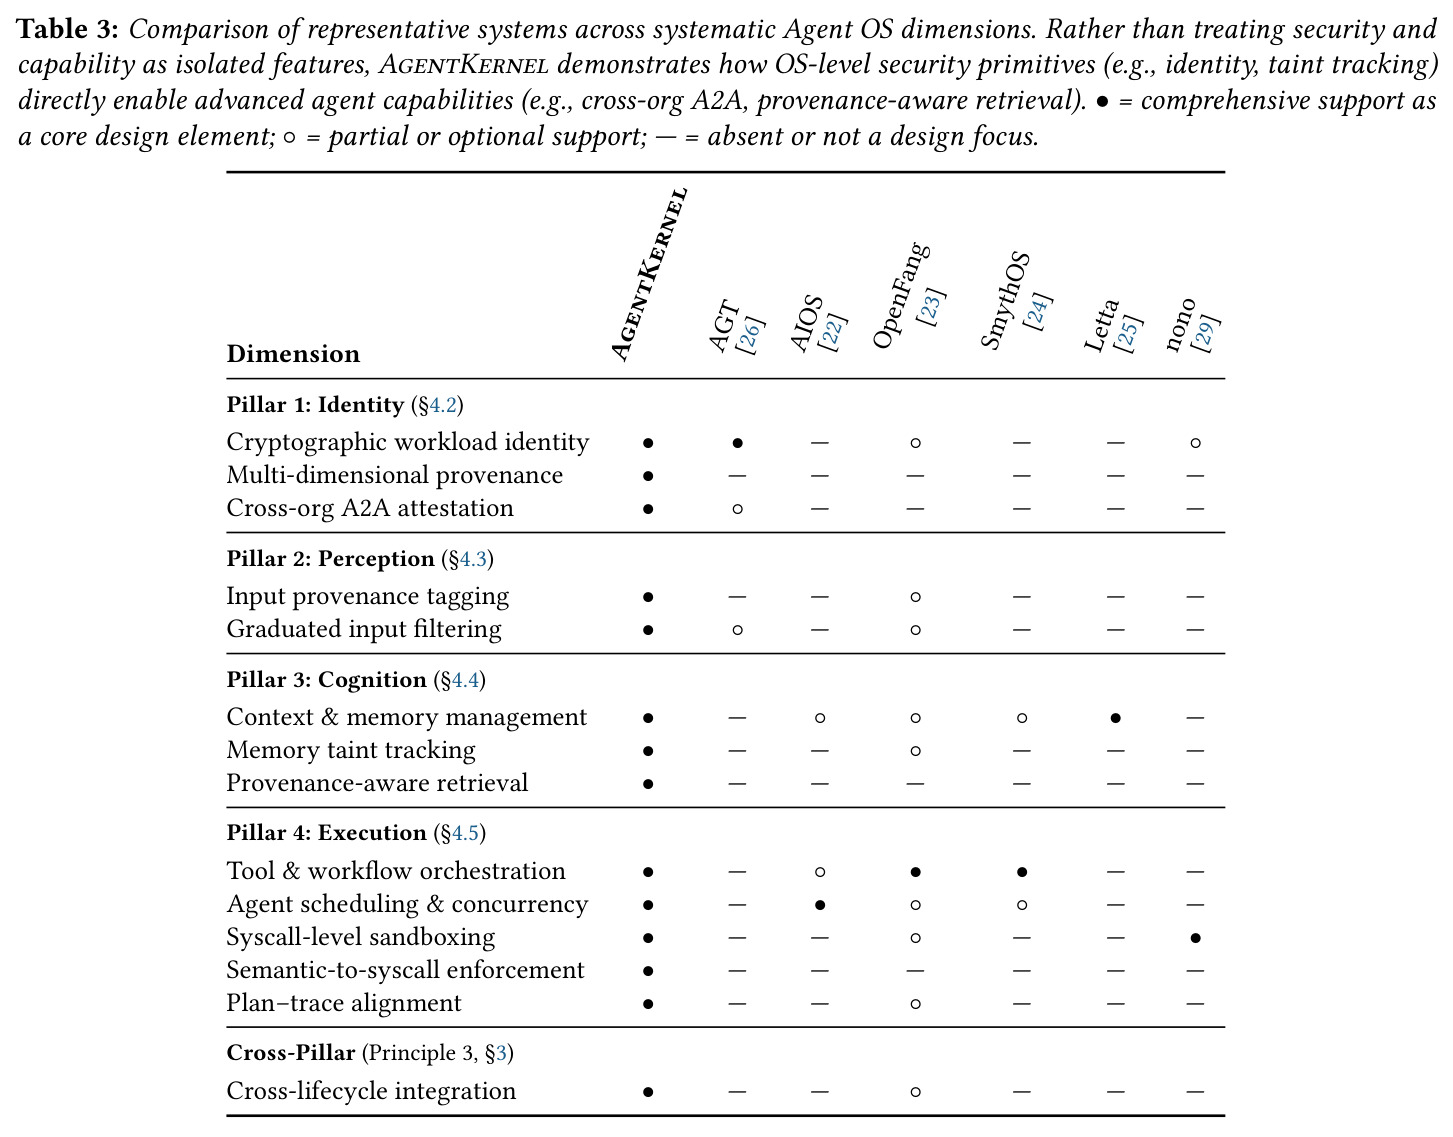
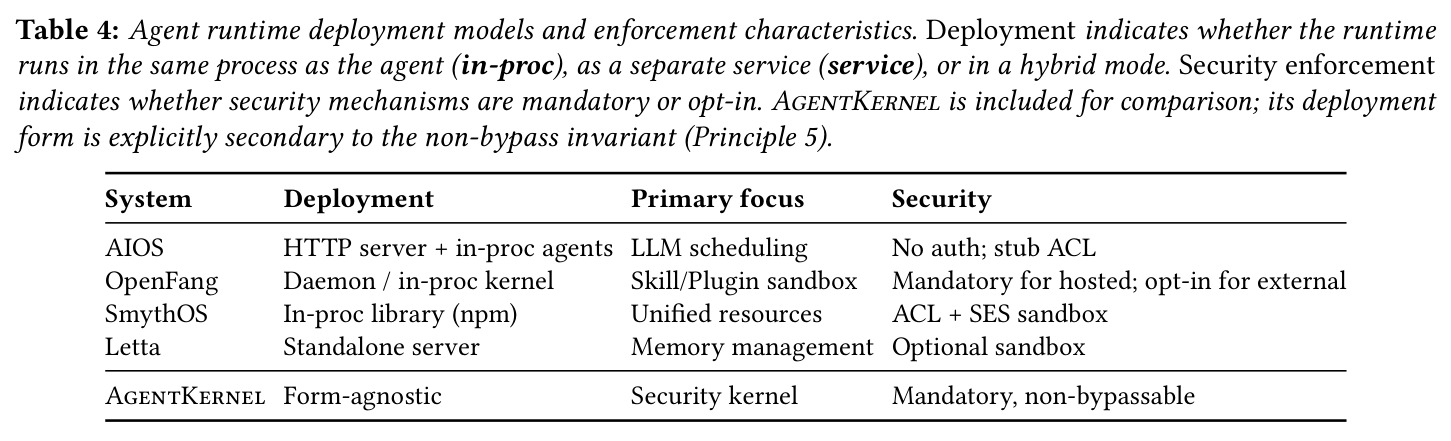
必须先说明:这是一篇定位/架构论文,没有端到端实证实验与基准数字,'结果'由安全分析与生态对比构成。安全分析方面,论文为四大支柱陈述了十一项不变量(Table 2):身份 I1 AIC 不可伪造(Ed25519+GAR 唯一签发)、I2 委托单调性、I3 动作不可否认、I4 会话抗重放;感知 P1 溯源完备性、P2 层间独立;认知 C1 污点可靠性、C2 默认私有共享;执行 E1 交集最小权限、E2 eBPF 不可绕过(探针先于进程生成安装、子进程继承)、E3 计划—轨迹对齐检测。其上陈述两个结构性质:Property 5.1 单调能力衰减(委托链上 $S^{A_n}_{max} \subseteq \cdots \subseteq S^{A_0}_{max}$,策略只能拒绝不能扩张);Property 5.2 语义—系统调用闭环(工具 $t$ 的进程树内任何进程不得发出 $\mathrm{Allow}(t)$ 之外的系统调用)。生态对比(Table 3,15 维度×6 系统)中 AgentKernel 全部获 ●,其中多维身份溯源、溯源感知检索、语义到系统调用强制、跨生命周期集成四项为所有对比系统(AGT、AIOS、OpenFang、SmythOS、Letta、nono)中唯一;审计还发现 AIOS 的 API 无认证中间件、权限管理器是 stub,OpenFang 强制安全仅覆盖托管智能体,Letta 沙箱默认进程内无隔离。性能仅有定性声明:P2/E1 亚毫秒级、无 LLM 调用。
查看结构化数据
| 任务 | 指标 | 本文 | 基线 | 提升 |
|---|---|---|---|---|
| 语义到系统调用强制(E1–E3 两阶段协议:语义评估→动态 eBPF 允许列表) | Table 3 定性评级(●=核心设计要素,◦=部分/可选,—=缺失) | ●(唯一完整实现) | AGT、AIOS、OpenFang、SmythOS、Letta、nono 全部为 — | 对比系统 0/6 支持,本文首创该能力维度 |
| 多维身份溯源(开发者×代码工件×运营者×部署环境四维绑定) | Table 3 定性评级 | ●(四维同时绑定) | 6 个对比系统均为 —;AGT 的 SPIFFE/SVID 仅覆盖运行时单维 | 唯一实现跨四维同时溯源 |
| 记忆污点追踪(条目级信息流标签传播) | Table 3 定性评级 | ●(条目级积格最小支配标签) | OpenFang ◦(TaintSource/TaintLevel 标签止于运行时内部,不入感知/记忆管线),其余为 — | 标签粒度细化到单条记忆且跨支柱传播 |
| 跨生命周期集成(四支柱共享溯源与污点元数据) | Table 3 定性评级 | ● | OpenFang ◦(限托管智能体),AGT/AIOS/SmythOS/Letta/nono 为 — | 唯一实现全生命周期统一元数据流 |
局限与改进
作者承认的局限相当坦诚:认知支柱 C1 的健全性依赖源段切分精度,对抗性内容可故意模糊信任/不可信段边界导致标签低估(假阴性风险),而稳健切分仍是开放问题;感知 P3 与执行 E2 是基于 LLM 的分类器且位于 TCB 之内,其对抗鲁棒性未刻画,理解分类器决策边界的攻击者可构造盲区载荷;GAR 是身份信任根,签名密钥失陷即可任意伪造 AIC、整个身份支柱崩塌;全部安全论证依赖'三适配器是唯一资源路径'的非绕过假设,环境凭据、旁路文件访问等属于部署责任;eBPF 在 Linux 之外(macOS/Windows)支持有限,非 Linux 平台需要等效后端;所有不变量未做形式化验证(Coq/TLA+ 推迟到后续工作)。我自己的观察:更根本的是论文没有任何原型实现与量化评测——每次工具调用前安装 eBPF 允许列表的延迟分布、百万级带标签记忆条目上格搜索的可扩展性、并发调用下的竞态都悬而未决(作者自己也列为待办);Table 3 的评级是作者基于 2026 年 5 月公开文档的定性自评而非独立审计;此外'策略交集'在多方严格策略下可能把有效权限收缩到接近空集,这种'权限塌缩'的可用性代价与协商机制全文未讨论。
独立分析的弱点
独立分析几点弱点。其一,实证空白是最大软肋:整个架构的说服力依赖'强制中介开销足够低'这一未验证前提——若 eBPF 探针安装/拆除在每次工具调用耗时数毫秒,短平快工具调用场景的吞吐会显著受损。改进方向:发布参考实现并给出 P99 延迟与吞吐曲线,或引入允许列表缓存与批量安装。其二,TCB 内含两个 LLM 分类器(P3/E2),与论文'确定性优先、安全不依赖 LLM 正确性'的哲学自相矛盾。改进方向:把 E2 降级为纯咨询角色(其裁决仅作参考不具强制力),或改用经对抗训练的蒸馏小模型并量化攻击成功率。其三,GAR 中心化与论文憧憬的跨组织、市场式智能体生态存在张力,单点 CA 一旦被收买或入侵即全盘崩溃。改进方向:阈值签名加证书透明度日志(作者已提及但未给出设计)。其四,条目级污点对源段切分的依赖可被针对性攻击——攻击者可构造跨段拼接内容让污染源被归入可信段。改进方向:对低置信切分回退保守的会话级标签,或对切分器做对抗训练。其五,交集语义缺乏'权限塌缩'检测:跨组织场景下各方策略严格求交后有效能力可能不足以完成任务,系统应至少告警并支持显式人工授权通道。
未来方向
作者提出的研究议程围绕四个主题。形式化基础:用 Coq/Lean 验证 Property 5.1 的单调衰减链,用 TLA+ 建模互证与委托协议的活性(并发委托下)与安全性(GAR 失陷下),并形式化语义—系统调用桥与 eBPF 强制的操作语义。实证安全评测:在 OS-Harm、PASB、MobileSafetyBench 等提示注入/越狱基准上测量分级感知管线的假阳/假阴率,量化对抗模糊切分下的污点保真度退化,检验 E4 能否可靠暴露幻觉动作、E3 允许列表在并发下有无竞态,并做跨支柱耦合的红队演练。部署与信任基础设施:把内核信任锚链接到硬件可信根(安全启动/度量启动、签名内核镜像、运行时完整性监控),设计跨 GAR 联邦的互认协议与信任传播形式模型,研究多智能体异构污点格下的不变量保持。生态标准与高级原语:基于 W3C 可验证凭证定义智能体能力边界、委托链、吊销语义并标准化适配器接口(POSIX 式);密码学上探索零知识隐私保护证明(证明拥有能力而不暴露完整身份)、ML-DSA/SLH-DSA 后量子签名替换 Ed25519、TEE 托管接口的形式验证。基于成果可延伸:把三适配器实现为 MCP/A2A 协议栈的参考强制层使现有生态零改造接入;以及作者留下的开放问题——为纯反应式、无持久记忆、涌现式集群等不同智能体类别刻画最小支柱配置。
复现评估
复现评估需分两个层面。作为定位论文,它没有开源代码、数据集或算力需求——论文未提及任何公开仓库或原型系统;Table 3 的评级基于截至 2026 年 5 月各项目公开文档与源码的作者自读,属定性判断,无法独立复核。若要在研究中复现其架构:需要 Linux 环境(eBPF 探针)、Ed25519 签名库、一个类 GAR 的注册服务、轻量 LLM 分类器(P3/E2 可用 API 模型实现),以及按五步算法实现的标签格搜索。四大支柱中确定性部分(P1/P2、E1/E3/E4)工程量中等;真正的难点有三:保证三适配器是唯一资源路径的部署完整性、eBPF 探针与进程树监控的正确性、以及格搜索在大规模记忆库上的效率。总体属中高难度系统构建,适合作为研究生级开源项目分阶段验证(先做 E3 沙箱桥,再做认知格,最后做身份基础设施)。对工程团队而言,短期可借鉴的是其设计原则——策略交集、确定性优先、窄集成边界——即便不完整复现,也能落地为现有智能体框架的加固方案。
论文图表
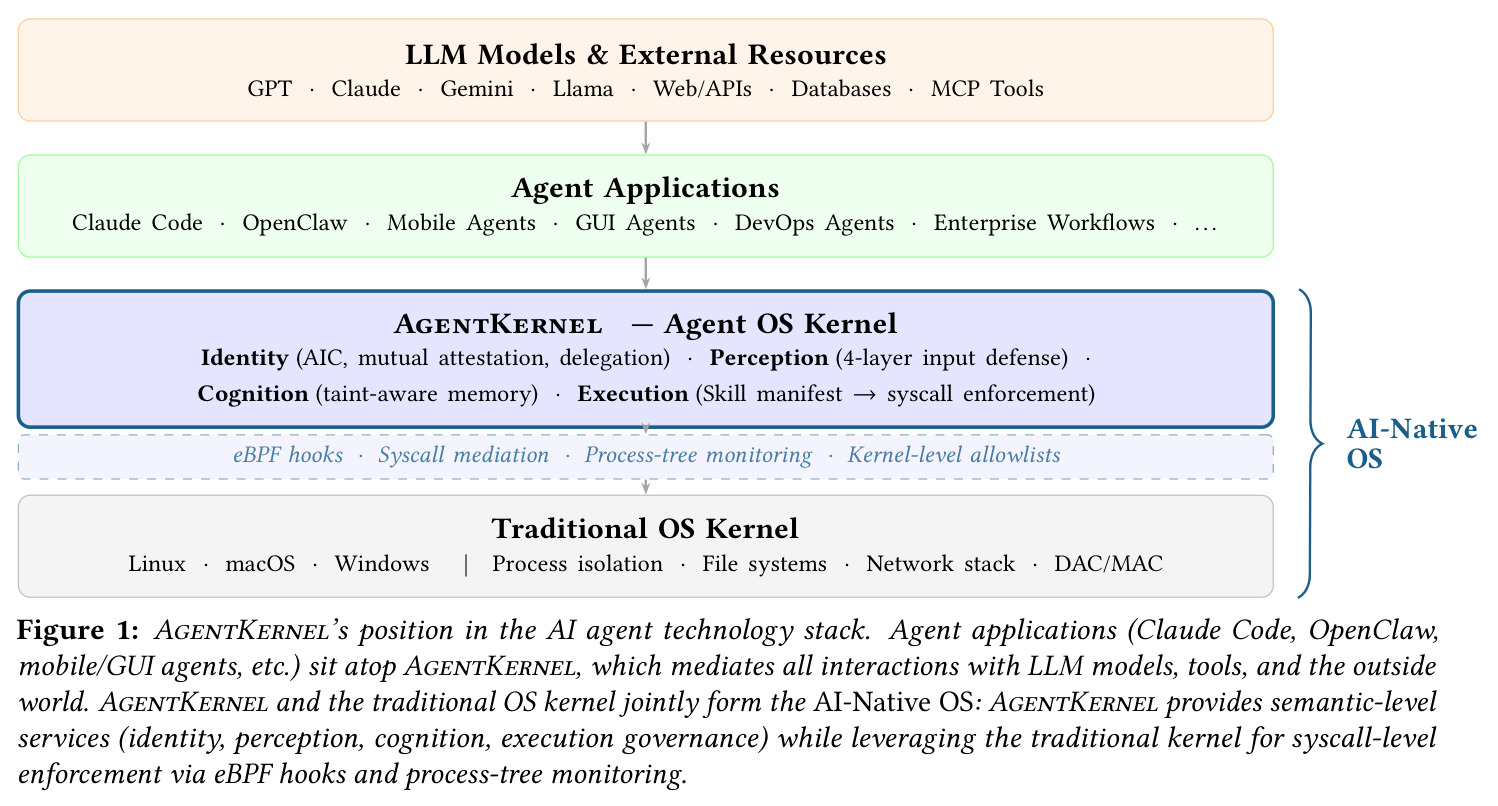
四层技术栈图:底层是传统 OS 内核(Linux/macOS/Windows,提供进程隔离、文件系统、网络栈、DAC/MAC);其上是 AgentKernel——身份(AIC、互证、委托)、感知(四层输入防御)、认知(污点感知记忆)、执行(Skill 清单→系统调用强制),并通过 eBPF 钩子、系统调用中介、进程树监控、内核级允许列表借用传统内核的强制能力;再上是智能体应用(Claude Code、OpenClaw、移动/GUI 智能体、DevOps 智能体、企业工作流);顶端是 LLM 与外部资源(GPT/Claude/Gemini/Llama、Web/API、数据库、MCP 工具)。AgentKernel 与传统内核合称 AI-Native OS。
一图定位论文核心主张:AgentKernel 是补在 harness 生态与传统内核之间的语义层 OS——不取代 Unix 内核而是互补。看懂这张图才能理解全文的生态位论证。
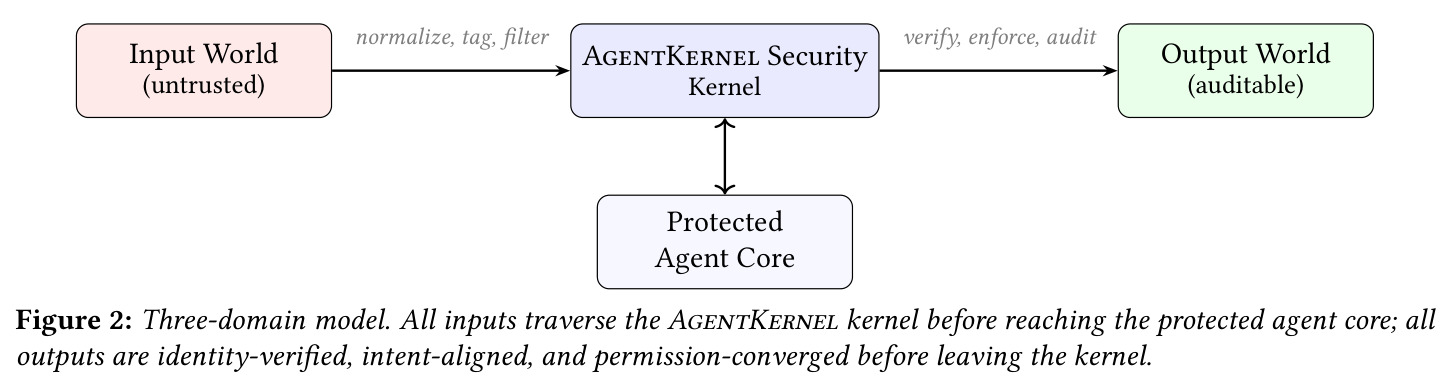
三信任域模型:不可信输入世界(用户指令、外部智能体、工具输出、网页内容、系统事件)经内核左侧的'规范化、打标、过滤'进入受保护的智能体核心(推理引擎、上下文与记忆、会话轨迹);智能体产出经内核右侧的'验证、强制、审计'进入可审计的输出世界(工具执行、数据汇、A2A 委托、审计日志)。所有域间转换都是必须中介的信任边界穿越。
这是全文的公共参照系:威胁模型按三次域间穿越组织,四大支柱分别守卫其中一处,后续所有安全论证都回到这张图。